3 Fragen an Christian Heinelt
„Wer trägt die Verantwortung für ein autonom handelndes System?“
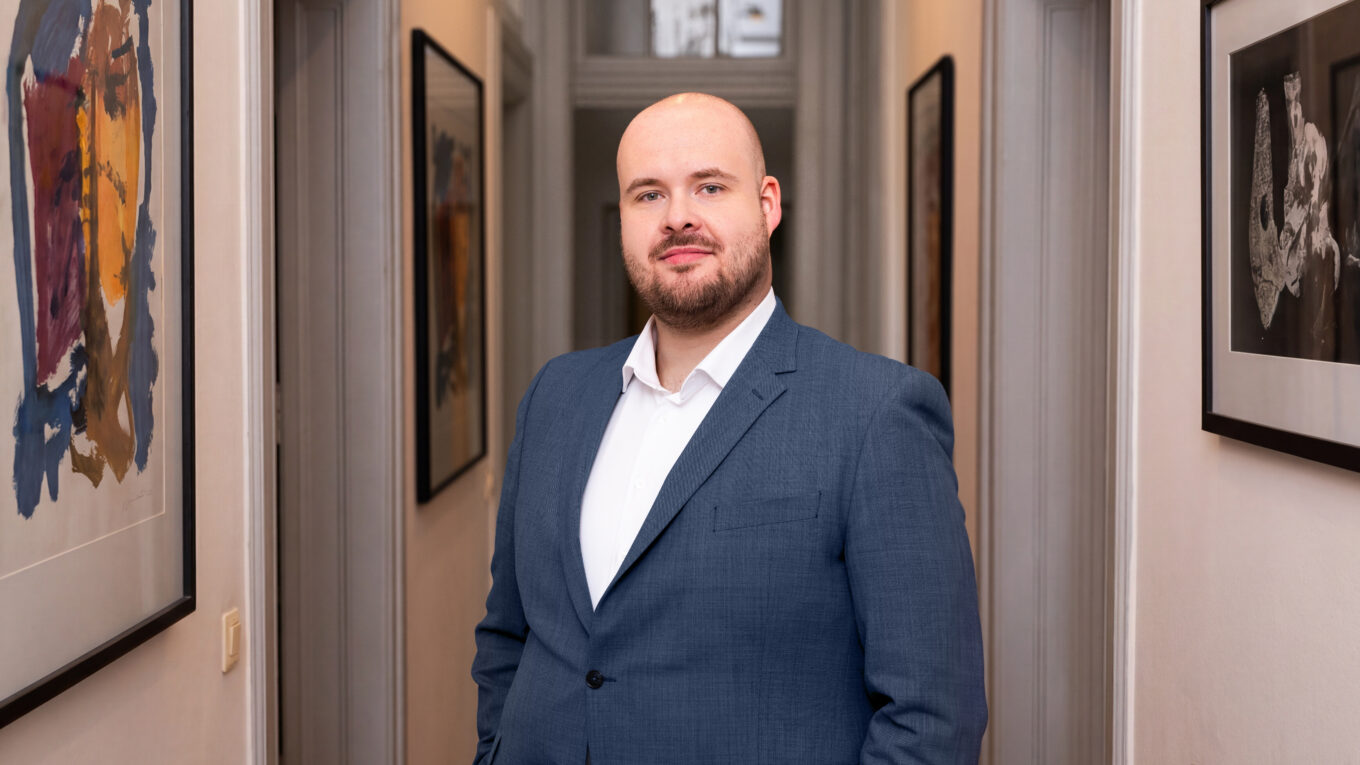
Diese Frage beschäftigt Christian Heinelt in seiner täglichen Arbeit an der Schnittstelle von KI, Compliance und Strafrecht. Mit unserem Format 3 Fragen an“ möchten wir Ihnen die Menschen hinter Wessing & Partner näherbringen. Diesmal im Gespräch: Christian Heinelt, Partner mit Schwerpunkt IT- und Datenschutzstrafrecht sowie KI-Recht.
1️⃣ Sie waren als Management Consultant bei McKinsey tätig, bevor Sie ins Strafrecht gewechselt sind. Das klingt wie zwei sehr unterschiedliche Welten. Was verbindet die Tätigkeiten, und welche Fähigkeiten aus der Unternehmensberatung nutzen Sie jetzt bei uns?
Bei beiden Tätigkeiten geht es darum, Wege aufzuzeigen und Handlungsräume zu schaffen. Viele sehen Anwälte als Verhinderer, während Unternehmensberater etwas voranbringen sollen. Tatsächlich liegen Wirtschaftsstrafrecht und Compliance auf der einen und Unternehmensberatung auf der anderen Seite gar nicht so weit auseinander: Beide müssen die Grenzen unternehmerischen Handelns kennen und vermitteln, um Mandanten kluge Entscheidungen zu ermöglichen. Meine Arbeit ist heute nicht weniger strategisch und kreativ als bei McKinsey, nur dass ich jetzt „Legal Risks“ manage.
Aus meiner Zeit als Management Consultant nehme ich vor allem zwei Fähigkeiten mit, die mir jeden Tag bei Wessing & Partner helfen. Erstens: Beratung immer im Kontext des Unternehmens und der Ziele des Mandanten zu denken. Eine juristische Frage steht nie für sich, sondern ist Bedingung einer unternehmerischen Entscheidung, die man auch als beratender Anwalt verstehen muss. Zweitens: Erkenntnisse so zu vermitteln, dass sie ankommen. Ein guter Rat ist wenig wert, wenn der Empfänger ihn nicht versteht. Das gilt auch in der Verteidigung: Ein Argument muss nicht nur inhaltlich tragen, sondern auch überzeugen.
2️⃣ Einer Ihrer Schwerpunkte liegt auf der Schnittstelle von Künstlicher Intelligenz, Compliance und Strafrecht. Wo sehen Sie hier die größte rechtliche Herausforderung für Ihre Mandanten?
Die Kernfrage lautet: Wer trägt die Verantwortung für ein autonom handelndes System? Strafrecht und Compliance setzen Kontrolle und Kontrollierbarkeit voraus, doch KI-Systeme handeln gerade selbständig. Praktisch geht es also darum, welche Kontrolle ein Unternehmen abgeben darf und welche Entscheidungen in menschlicher Hand bleiben müssen. In meiner Praxis wird das dort konkret, wo KI in haftungsrelevante Abläufe hineinreicht, etwa bei Sanktions- und Geldwäscheprüfungen, im Management vertraulicher Daten oder im Bereich Cybersecurity.
Die Aufsichtspflicht der Geschäftsleitung entfällt nicht, weil eine KI die Vorarbeit leistet, sondern sie verlagert sich auf dessen Auswahl, Anweisung und Überwachung. Genau an dieser Stelle hilft mir der Blick aus der Beratung: Man muss den Geschäftsprozess verstehen, den das System trägt, sonst lässt sich gar nicht bestimmen, wo die Kontrolle liegen muss. Die Abgrenzung zwischen KI-Autonomie und menschlicher Kontrolle ist aber keine rein betriebswirtschaftliche Frage: Sie berührt Sicherheit, Ethik und Grundrechte. Genau hier sehe ich auch meine Rolle als Anwalt: Unternehmen nicht zu erklären, was sie alles nicht dürfen, sondern ihnen zu zeigen, unter welchen Bedingungen sie KI verantwortbar einsetzen können.
3️⃣ Was raten Sie Geschäftsleitern, um sich persönlich gegen Haftungsrisiken bei Cybervorfällen abzusichern?
Die größte Risikoquelle ist die Unsicherheit im Umgang mit Cybervorfällen. Es gibt kein Patentrezept, das auf jeden Geschäftsleiter, auf jedes Unternehmen und jeden Angriff gleich gut passt. Das ist auch der Grund, warum man nicht auf den „Worst Case“ warten sollte, um sich Gedanken darüber zu machen, wie man reagiert. Der erste Schritt ist eine ehrliche Bestandsaufnahme: Welche Prozesse und Daten sind für das Geschäft wirklich kritisch, und was passiert, wenn sie eine Woche lang ausfallen? Auf dieser Grundlage lassen sich vor dem Angriff die Entscheidungen treffen, für die im Ernstfall keine Zeit bleibt: Wer entscheidet, wer informiert Behörden und Betroffene, wer spricht nach außen, und ab wann werden externe Berater eingebunden.
Cybervorfälle sind längst keine Seltenheit mehr. Wenn diese Entscheidungen stehen und nachvollziehbar dokumentiert sind, sind die größten Haftungsfallen entschärft, bevor man ihnen begegnet. Dokumentation ist dabei keine Bürokratie, sondern der Nachweis, dass man seiner Aufsichtspflicht nachgekommen ist.
